La notizia di cybersicurezza della settimana è italiana. Martedì 10 novembre il ministro dell'Interno Matteo Piantedosi ha riunito al Viminale il Comitato nazionale per l'ordine e la sicurezza pubblica per esaminare i rischi per la sicurezza pubblica legati agli attacchi informatici. Al tavolo c'erano i vertici delle forze di polizia, l'intelligence e l'Agenzia per la cybersicurezza nazionale (ACN).
È raro che un Comitato nato per l'ordine pubblico si riunisca su una minaccia informatica: il segnale è che gli attacchi hanno smesso di essere un problema solo tecnico.
Perché è stato convocato
Il Comitato arriva dopo una settimana di episodi diversi, raccontati in ordine dal Post:
- 2 novembre, i frigoriferi dei supermercati. Sono stati manomessi i sistemi che controllano frigoriferi e celle frigorifere di oltre un centinaio di supermercati in Europa, con casi anche in Sicilia e in Toscana. Gli attacchi sono stati rivendicati dai gruppi filorussi NoName057(16) e Z-Pentest. Nella maggior parte dei casi sono state sfruttate apparecchiature vecchie e mai aggiornate: ne abbiamo parlato in un articolo dedicato.
- Falsi allarmi bomba su più di 30 voli in Italia e in Europa, nessuno fondato.
- I dati personali del ministro degli Esteri Antonio Tajani pubblicati sul dark web.
Finora nessuna autorità ha collegato apertamente questi episodi tra loro.
Cosa è stato deciso
Secondo i resoconti della riunione, durata circa due ore, il Viminale rafforzerà il monitoraggio dei sistemi informatici più vulnerabili, con più coordinamento tra le indagini, più condivisione delle informazioni e investimenti nella protezione dei sistemi.
Non è stato però pubblicato un piano esecutivo: niente elenco dei sistemi da controllare, niente prescrizioni e niente scadenze. Per ora è una priorità dichiarata, e il suo effetto dipenderà da come verrà messa in pratica.
Cosa dicono i numeri dell'ACN
Nei giorni della riunione è circolato un numero: quasi 45.000 sistemi a rischio. Viene dall'audizione del direttore dell'ACN al Senato del 13 ottobre e riguarda i primi nove mesi del 2026. Va letto bene: un sistema "a rischio" è un server, un apparato o un servizio esposto o vulnerabile, non una macchina violata.
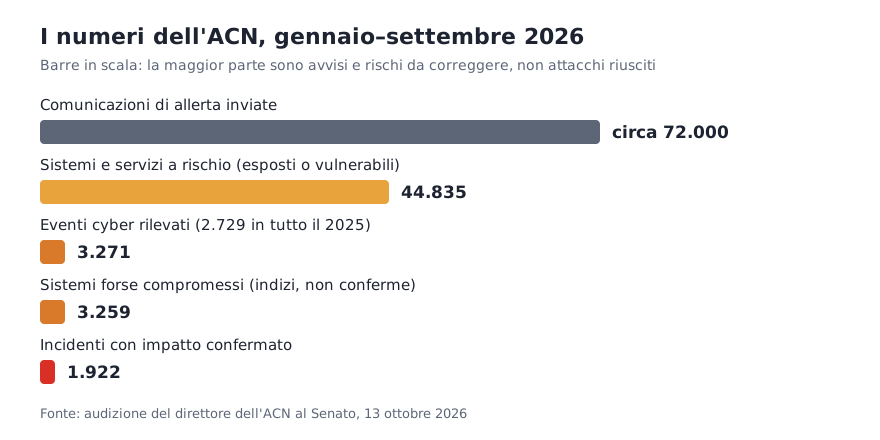
Il quadro che ne esce è chiaro: per ogni incidente vero ci sono decine di sistemi lasciati esposti o non aggiornati. Gli eventi rilevati in nove mesi (3.271) sono già più di quelli di tutto il 2025 (2.729).
Un esempio concreto è arrivato venerdì 13 novembre: il CSIRT Italia ha segnalato che una falla di Apache Axis 1.x (CVE-2026-90436, CVSS 9.8) è sfruttata in rete. Permette a chiunque, senza autenticazione, di eseguire codice sul server con una richiesta SOAP preparata ad arte. Axis 1.x è a fine supporto: non uscirà nessun aggiornamento, c'è solo una correzione da applicare a mano, e l'ACN consiglia di migrare ad Apache Axis 2. È una libreria Java che si trova spesso dentro applicazioni aziendali vecchie, dove nessuno si ricorda più di averla.
Cosa insegna a chi gestisce una rete
- Fare l'inventario di cosa è raggiungibile da Internet, compreso ciò che non è "informatica". Controllori di frigoriferi, impianti di climatizzazione, telecamere e pannelli di gestione dei fornitori sono collegati in rete come i server, ma spesso nessuno li considera parte della rete aziendale.
- Tenere l'elenco dei prodotti a fine supporto, librerie comprese. Un firewall fuori supporto si vede; una libreria come Axis 1.x dentro un'applicazione di dieci anni fa no. Per ognuno serve un piano: sostituzione, isolamento o almeno la correzione manuale quando esiste.
- Le interfacce di gestione non vanno mai esposte direttamente. Si raggiungono solo da VPN con autenticazione a più fattori, anche quando a chiedere l'accesso è un fornitore.
- Seguire gli avvisi del CSIRT Italia. L'ACN pubblica ogni giorno gli alert sulle falle sfruttate e ha già inviato decine di migliaia di comunicazioni mirate alle organizzazioni esposte: se ne arriva una, va trattata come un'urgenza.
- Preparare gli utenti ai messaggi falsi. Nella stessa settimana il CSIRT ha segnalato una nuova campagna di SMS che imitano PagoPA e il servizio di notifiche SEND per rubare dati e carte: un avviso ai colleghi costa poco.
Le altre notizie della settimana
- OpenSSH su Alpine ora è sfruttata. La falla di OpenSSH sui sistemi con musl, di cui avevamo scritto la settimana scorsa, è stata usata in attacchi reali poche ore dopo la pubblicazione e la CISA l'ha inserita tra le vulnerabilità sfruttate. La correzione è OpenSSH 10.6p2: chi ha container Alpine con SSH e password deve aggiornare subito.
- Outlook, una falla già sfruttata nel Patch Tuesday di novembre. Tra le correzioni di Microsoft del 10 novembre ce n'è una per Outlook già usata dagli attaccanti: va data la precedenza agli aggiornamenti di Microsoft 365 Apps e Office.
- Vanderbilt, "spegnete tutti i computer". Il 9 novembre l'università americana ha chiesto a studenti e personale di spegnere i dispositivi e scollegarsi dal Wi-Fi durante un attacco ransomware: un esempio di contenimento drastico ma rapido.
- GitBook spenta per ore dopo un'intrusione. La piattaforma di documentazione ha ruotato tutte le chiavi, sue e dei clienti, dopo che un attaccante si era fatto passare per il personale sfruttando una falla nel login aziendale. Chi la collega a GitHub o GitLab deve ruotare i segreti delle integrazioni.
Fonti: AGI, la convocazione del Comitato · Cybersecurity360, l'esito della riunione e i numeri dell'ACN · Il Post, la settimana di attacchi in ordine · CSIRT Italia, l'alert su Apache Axis