La seconda notizia di cybersicurezza della settimana ci riguarda da vicino: una campagna di attacchi contro gli impianti di refrigerazione di supermercati, magazzini e strutture sanitarie, arrivata anche in Italia. Gli attaccanti entrano nei controller che gestiscono le celle frigorifere e cambiano le temperature da remoto.
Il 5 novembre CISA ed FBI, con i dipartimenti americani della Salute, dell'Agricoltura e dei Trasporti, hanno pubblicato un'allerta congiunta. In Italia l'Agenzia per la cybersicurezza nazionale (ACN) aveva già chiesto alla grande distribuzione di verificare con urgenza gli accessi da remoto e ha ripreso l'allarme all'inizio di novembre.
Cosa è successo
- Ottobre, Francia. Gli attaccanti prendono il controllo dei sistemi di refrigerazione di centinaia di supermercati (tra 250 e 350 secondo le stime riportate da BleepingComputer) e attivano da remoto lo sbrinamento. Il CERT-FR, la squadra di risposta del governo francese, pubblica un avviso il 12 ottobre.
- Notte tra 1 e 2 novembre, Francia. Tramite un fornitore di impianti frigoriferi, vengono riprogrammate le celle di tre siti dell'Établissement français du sang, l'agenzia pubblica del sangue: celle che lavorano a circa −30 °C ricevono un valore impostato di +110 °C. L'agenzia ha spento gli accessi remoti, spostato le sacche di plasma in altre strutture e dichiara che non ci sono state perdite né danni per i pazienti.
- Novembre, seconda ondata. Secondo l'allerta americana e la stampa specializzata, oltre 115 negozi in sei Paesi europei: alcuni impianti si sono spenti, altri hanno raggiunto i 50 °C.
- Italia. La Polizia postale indaga su due episodi, in Sicilia e in Emilia-Romagna, nella grande distribuzione.
Due gruppi filorussi, NoName057(16) e Z-Pentest, hanno rivendicato in un video attacchi a frigoriferi di supermercati europei, Italia compresa. La rivendicazione non è verificata e non ci sono prove che colleghi questi gruppi all'attacco ai centri del sangue. Il Cremlino respinge le accuse.
Perché funziona
Non serve una vulnerabilità sofisticata. Secondo l'allerta di CISA ed FBI e secondo l'ACN, gli attaccanti sfruttano:
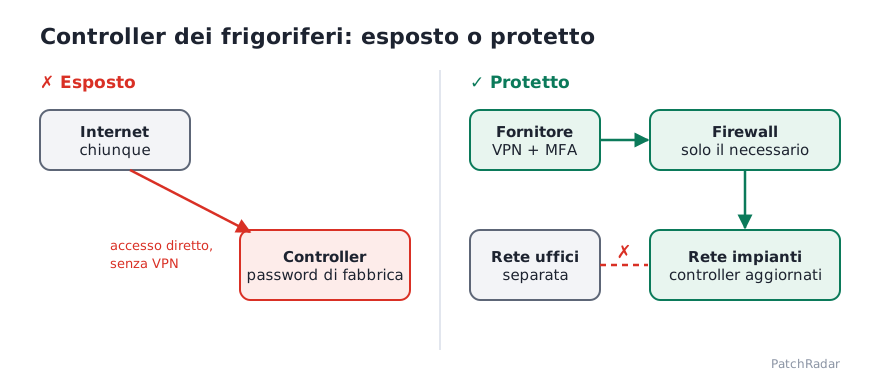
- controller raggiungibili direttamente da Internet, spesso per comodità dell'assistenza tecnica;
- software non aggiornato o non più aggiornabile, perché il prodotto è fuori supporto;
- configurazioni deboli: password predefinite, nessun limite sulle temperature impostabili;
- in alcuni casi difetti di aggiramento dell'autenticazione e di iniezione di codice nei controller.
Il caso dei centri del sangue mostra anche il rischio della catena dei fornitori: non è stata attaccata l'agenzia, ma l'azienda che gestiva i suoi impianti da remoto.
Come difendersi
Valgono per frigoriferi, ma anche per caldaie, impianti di climatizzazione, gruppi di continuità e tutti i dispositivi "OT", cioè quelli che comandano macchine e impianti:
- Censire gli impianti. Sapere quali controller ci sono, chi li gestisce e come ci si collega. Spesso li ha installati il manutentore e nessuno in azienda lo sa.
- Toglierli da Internet. Nessuna interfaccia di gestione deve essere raggiungibile direttamente: si verifica con uno scanner esterno o con servizi come Shodan.
- Accesso remoto solo controllato. VPN o accesso mediato con autenticazione a più fattori, con registro delle sessioni e un elenco dei fornitori autorizzati.
- Accesso remoto spento quando non serve. Se possibile, l'accesso si apre solo per l'intervento e si richiude subito dopo: il fornitore chiede, qualcuno in azienda lo abilita per la durata del lavoro (meglio se con chiusura automatica dopo qualche ora). Un accesso spento non si può attaccare, nemmeno con una vulnerabilità che oggi non conosciamo. Per gli allarmi di temperatura basta una notifica in uscita, che non richiede di lasciare aperto un accesso dall'esterno.
- Cambiare le password predefinite e applicare gli aggiornamenti disponibili. Se il prodotto non riceve più aggiornamenti, va isolato del tutto o sostituito.
- Separare la rete degli impianti da quella degli uffici, con regole firewall che lascino passare solo il traffico necessario.
- Impostare limiti di temperatura sul controller, così che nemmeno un comando remoto possa portare una cella fuori dai valori sicuri.
- Chiedere ai fornitori come proteggono i loro accessi: è scritto nel contratto di manutenzione?
Fonti: BleepingComputer, l'allerta di CISA ed FBI · TechCrunch · Cybersecurity360, l'attacco ai centri del sangue · ANSA, l'ACN e i casi italiani