La notizia di cybersicurezza della settimana è il furto da circa 6,3 miliardi di dollari ai danni di Binance, la più grande piattaforma di scambio di criptovalute al mondo. È il furto di criptovalute più grande mai registrato. Il 31 ottobre l'FBI lo ha attribuito a TraderTraitor, un gruppo legato allo Stato nordcoreano.
Ci interessa anche se non gestiamo criptovalute: l'attacco non è partito da una vulnerabilità esotica, ma da tecniche che possono colpire qualunque azienda.
Come è andata
Secondo il primo rapporto pubblicato da Binance il 3 novembre, l'attacco è durato mesi e ha coinvolto i computer di tre ingegneri:
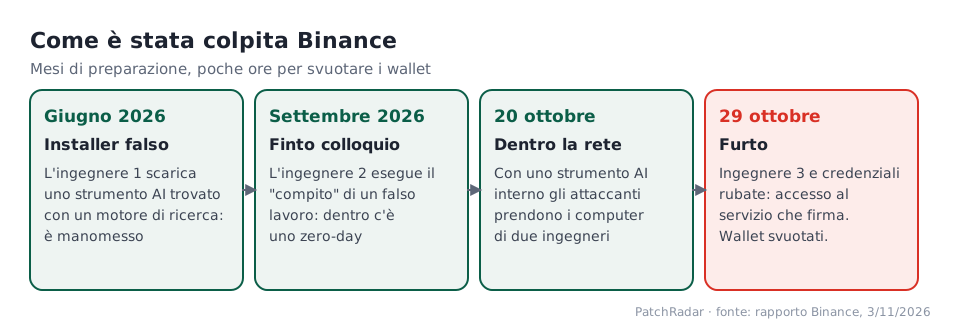
- Giugno. Un ingegnere del team che gestisce i wallet cerca uno strumento di programmazione con l'intelligenza artificiale su un motore di ricerca e scarica un installer manomesso. Binance se ne accorge e sostituisce il computer, ma gli attaccanti hanno già raccolto informazioni sull'infrastruttura.
- Settembre. Un secondo ingegnere viene contattato per un finto lavoro: due colloqui, con un falso selezionatore e un falso amministratore delegato di un'azienda inesistente, poi un "compito" di programmazione da scaricare. Il codice contiene un attacco zero-day che gli antivirus aziendali non rilevano.
- 20 ottobre. Dalla macchina infetta, e sfruttando uno strumento di intelligenza artificiale interno, gli attaccanti prendono il controllo dei computer di due ingegneri.
- 29 ottobre. Entrano nel computer di un terzo ingegnere, avviano un container con credenziali rubate al primo e raggiungono il servizio interno che firma le transazioni. Da lì svuotano i portafogli "caldi" (gli hot wallet, sempre collegati) in XRP, Solana, Optimism e Bitcoin.
Il portafoglio era protetto con un sistema a firme distribuite (MPC): proprio per questo non esisteva una singola chiave per revocare subito l'accesso, e bloccare l'attacco ha richiesto ore.
Quanto è stato rubato e quanto recuperato
Le cifre sono ancora provvisorie e variano tra le fonti: circa 6,3–6,4 miliardi di dollari secondo Binance e le società di analisi Elliptic e TRM Labs. Tra 2,7 e 3 miliardi sono stati congelati o intercettati. Secondo Elliptic il resto è passato per circa 12.000 indirizzi su 11 blockchain in meno di quattro giorni.
Per gli utenti l'impatto diretto è stato limitato: Binance ha coperto le perdite con fondi propri, ha sospeso i prelievi e li ha riaperti gradualmente dal 1° novembre. Il giorno della notizia Bitcoin ha perso quasi il 5% e il token di Binance (BNB) quasi il 10%. La Corea del Nord ha respinto l'accusa.
Cosa insegna a chi gestisce una rete aziendale
- I "compiti" dei colloqui non si aprono sul computer di lavoro. Un test di programmazione ricevuto da sconosciuti va eseguito, se proprio serve, in una macchina virtuale isolata, mai sul portatile da cui si accede ai sistemi aziendali.
- Gli strumenti si scaricano dal sito ufficiale, non dal primo risultato di ricerca. Installer falsi pubblicizzati sui motori di ricerca sono un canale d'attacco frequente: meglio i gestori di pacchetti con le fonti ufficiali o un elenco interno di software approvato.
- Gli strumenti di intelligenza artificiale interni sono account privilegiati. Se un assistente può leggere codice, credenziali o lanciare comandi, va trattato come un amministratore: permessi minimi, accessi registrati, niente segreti che non gli servono.
- I sistemi più critici vanno separati dai portatili degli sviluppatori. Le operazioni che spostano denaro, o che cambiano firewall e VPN, dovrebbero richiedere un'approvazione da un dispositivo diverso da quello con cui si lavora tutti i giorni.
- Preparare in anticipo il "pulsante rosso". Nel caso di Binance la protezione MPC ha reso più lento bloccare l'attacco: per ogni sistema critico bisogna sapere prima chi può revocare un accesso e in quanto tempo.
Le altre notizie della settimana
- Attacchi ai frigoriferi dei supermercati e delle banche del sangue. Celle frigorifere manomesse da remoto in centinaia di negozi europei, anche in Italia: ne parliamo in un articolo dedicato.
- OpenSSH sui sistemi con musl. Sulle distribuzioni Linux che usano la libreria musl senza PAM, come le immagini Docker basate su Alpine con SSH acceso, alcuni account bloccati accettano qualunque password molto lunga. Chi usa SSH con password in container Alpine deve aggiornare OpenSSH appena disponibile o disattivare l'accesso con password.
Fonti: SecurityWeek, il rapporto di Binance · Infosecurity Magazine, l'attribuzione dell'FBI · ANSA, l'ACN sui frigoriferi · lista di musl, il limite di 256 byte