La falla più grave della settimana riguarda i firewall SonicWall, molto diffusi nelle piccole e medie imprese, e in particolare la loro VPN SSL, cioè la porta da cui dipendenti e fornitori entrano nella rete aziendale da fuori. Si chiama CVE-2026-19868 e permette di aggirare il login SAML della VPN e, con lui, l'autenticazione a più fattori (MFA) che passa dal SAML.
È già sfruttata in attacchi reali: la CISA americana l'ha inserita nel catalogo delle vulnerabilità sfruttate (KEV) il 6 novembre, il giorno stesso della pubblicazione, e il 9 novembre anche CSIRT Italia ha segnalato lo sfruttamento in rete.
Cosa succede
Molte aziende fanno entrare in VPN gli utenti con il login SAML: la password e il secondo fattore (codice, app, notifica) li controlla un servizio di identità esterno, come Microsoft Entra ID o Okta. È proprio il controllo che dovrebbe impedire l'accesso a chi ha solo una password rubata.
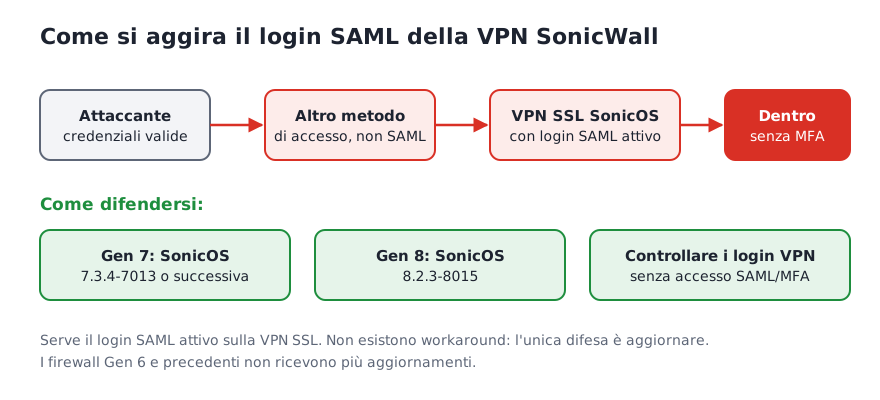
Secondo SonicWall, il servizio VPN SSL di SonicOS non applica fino in fondo questo controllo: un utente che ha credenziali valide per un altro metodo di accesso configurato sul firewall può saltare il SAML e, se l'MFA è imposta tramite SAML, saltare anche quella.
Due cose da tenere presenti:
- non è un accesso senza credenziali: serve una password valida, per esempio di un account presente sul firewall con un metodo diverso dal SAML;
- la falla conta solo se il login SAML è attivo sulla VPN SSL. Ma è proprio la configurazione di chi ha voluto proteggere la VPN con l'MFA.
Chi è colpito
I firewall SonicWall Gen 7 e Gen 8, fisici e virtuali, con queste versioni di SonicOS:
| Firewall | Versioni colpite | Versione corretta |
|---|---|---|
| Gen 7 | 7.3.3-7015 e precedenti | 7.3.4-7013 o successiva (la 7.3.4-7015 è uscita il 5 novembre) |
| Gen 8 | 8.2.2-8015 e precedenti | 8.2.3-8015 |
Lo stesso aggiornamento corregge altre sei falle di SonicOS, nessuna segnalata come sfruttata: SonicWall dà all'insieme un punteggio CVSS di 8,8 (alta), mentre per questa falla la CISA calcola 7,5.
Cosa fare
- Aggiornare subito a SonicOS 7.3.4-7013 o successiva (Gen 7) o 8.2.3-8015 (Gen 8), scaricando il firmware da MySonicWall. Non esistono workaround: l'aggiornamento è l'unica difesa.
- Controllare gli accessi VPN. Confronta i login riusciti alla VPN SSL con i log del servizio di identità: un accesso VPN senza il corrispondente login SAML e MFA può essere il segno di un attacco.
- Rinnovare le credenziali degli account coinvolti in accessi sospetti, compresi gli account locali del firewall, e togliere quelli che non servono più.
Su PatchRadar trovi la scheda della falla, l'avviso di CSIRT Italia, le versioni per ramo in SonicWall SonicOS (per esempio 7.3 e 8.2) e tutte le falle già sfruttate in Sfruttate ora.
Fonti: SonicWall, SonicOS 7.3.4 and 8.2.3 Security Advisory · NVD, CVE-2026-19868 (con i dati del catalogo KEV della CISA) · CSIRT Italia, sfruttamento in rete della CVE-2026-19868 · Help Net Security, falla sfruttata nella VPN SSL di SonicWall