La falla più grave della settimana riguarda il Cisco Secure Email Gateway, l'apparato (fisico o virtuale) che molte aziende mettono davanti al server di posta per filtrare spam e malware. Si chiama CVE-2026-76461, ha un punteggio CVSS di 9,8 su 10 e permette di eseguire comandi come root sul gateway mandandogli un'email: non servono password e nessun utente deve cliccare niente.
Cisco l'ha pubblicata il 14 settembre, quando era già sfruttata in attacchi reali. La notizia di questa settimana è che online è comparso codice di attacco pubblico: il 31 ottobre Cisco ha rilasciato una versione aggiornata della correzione per la release 15.5.5-014 e il 3 novembre ha aggiornato l'avviso. Anche chi ha già aggiornato deve quindi controllare di avere la correzione nuova.
Cosa succede
Il gateway analizza ogni email che riceve. Secondo Cisco, il codice che fa questa analisi non controlla abbastanza il contenuto: un attaccante può inserire nell'email dei comandi SQL che il gateway esegue. Da lì arriva a lanciare comandi sul sistema operativo con i privilegi di root, cioè con il controllo completo dell'apparato.
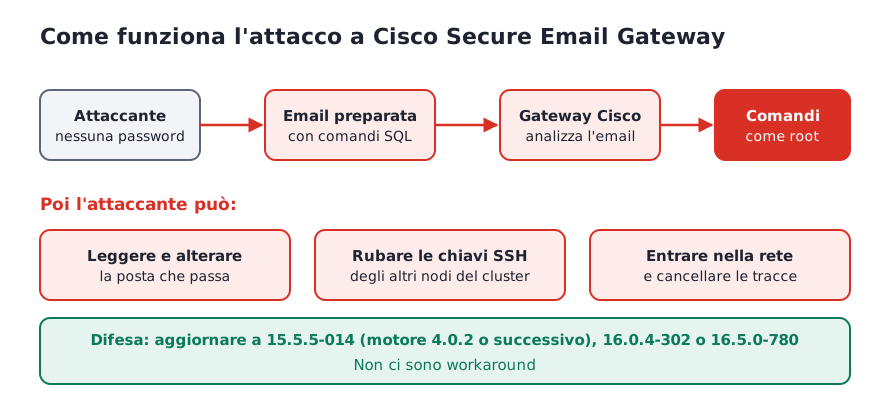
Cisco avverte di due conseguenze in particolare:
- chi ottiene root può cancellare o nascondere le tracce dell'attacco nei log del gateway;
- se il gateway fa parte di un cluster, l'attaccante può prendere le chiavi SSH private che i nodi usano per autenticarsi tra loro.
Chi è colpito
Tutti i Cisco Secure Email Gateway, fisici e virtuali, qualunque sia la configurazione. Non sono colpiti Secure Email and Web Manager e Secure Web Appliance. I gateway del servizio Cisco Secure Email Cloud sono già stati aggiornati da Cisco.
| Versione di AsyncOS | Prima versione corretta |
|---|---|
| 15.5 e precedenti | 15.5.5-014, con Cisco Retro Remediation Engine 4.0.2 o successivo |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
Cisco consiglia di passare alla 16.5.0-780 a chi usa una versione precedente alla 16.5: è già corretta indipendentemente dal motore Retro Remediation.
Cosa fare
- Aggiornare subito, da System Administration > System Upgrade nell'interfaccia web oppure con il comando
upgradeda riga di comando. Il gateway si riavvia alla fine. Non esistono workaround: l'aggiornamento è l'unica difesa. - Cercare tracce di attacco. Cisco suggerisce di cercare istruzioni SQL sospette nei log della posta, per esempio con
grep -i "COPY.*TO PROGRAM"suimail_logs, su ogni nodo del cluster. Qualsiasi risultato può indicare un attacco. - Guardare anche fuori dal gateway. Siccome un attaccante con root può ripulire i log, Cisco raccomanda di controllare i log del firewall e della rete: caricamenti inattesi dal gateway verso indirizzi esterni, download da indirizzi malevoli.
- Se sospetti una compromissione:
- su un apparato fisico, Cisco indica di contattare il supporto TAC;
- su un apparato virtuale, Cisco indica di salvare prima log e dati per l'analisi, poi installare una macchina nuova con una versione corretta, ricostruire la configurazione e rinnovare credenziali e certificati presenti sul gateway.
Su PatchRadar trovi la scheda dell'avviso, le versioni per ramo in Cisco Secure Email (per esempio 15.5 e 16.0) e tutte le falle già sfruttate in Sfruttate ora.
Fonti: Cisco, avviso di sicurezza cisco-sa-esa-inj-2bLVGmhX · CISA, catalogo KEV · NVD, CVE-2026-76461